
セットアップガイド
AWS のことが分からなくても、迷わず進められる導入手順。
OptSight に最初の AWS アカウントを連携するまでの手順を、自治体担当者と事業者 (運用委託先) のそれぞれの作業に分けて解説します。専門用語が出てきたら、その場で意味を説明します。
読む時間
約 5 分
作業時間 (合計)
数分
必要な人数
2 名 (自治体 + 事業者)
まずは全体像
3 つのステップで完了します。
① 自治体担当者が申請 → ② 事業者が AWS で実行 → ③ 自治体担当者が確認、の流れです。
- 1
① 自治体が登録
OptSight の画面で「このアカウントを連携したい」と申請します。専用の Quick Link が発行されます。 ※「初期セットアップ支援」(オプション・有償) をご利用いただく場合は、この登録作業を OptSight 担当者がお客様の代わりに実施します。
- 2
② 事業者が AWS で実行
発行された Quick Link を、対象 AWS Console (GCAS でログイン) で開いて、ボタンを押すだけで権限が作成されます。
- 3
③ 自治体が確認
作成された ID をコピーして OptSight に貼り、「検証」ボタンで完了。順次データが反映されていきます。
専門用語のミニ辞書
- CFN (CloudFormation)
- AWS で「こういう権限を作って」という命令書を流し込む仕組み。今回は OptSight 用の読み取り権限を 1 個だけ作ります。
- Quick Link
- 命令書の中身を URL に詰め込んだもの。ブラウザで開くだけで CFN の作成画面が入力済の状態で開きます。
- RoleArn (ロール・エイ・アール・エヌ)
- 作った権限の「住所」のようなもの。これを OptSight に伝えると、OptSight がその権限を借りに行けます。
- ExternalId
- 外部 ID。OptSight が貴自治体ごとに発行する固有の文字列で、ロールの信頼関係でこの値の一致を必須にすることで、なりすましを防ぎます。
登場人物
自治体担当者と事業者の 2 名で進めます。
どちらかの作業が終わるまで、もう片方は待つ形になります。作業自体は両方合わせても数分で終わります。
自治体担当者
OptSight 画面でアカウントを登録 → 事業者に必要な情報を渡す → 事業者から届いた ID を貼って検証する係。
合計 約 5 分
事業者 (運用委託先)
GCAS で AWS にログイン → 自治体担当者から届いた URL を開いて、ボタンを 1 つ押す係。
合計 約 10 分
💡 ひとり (担当者本人) でも可能
自治体担当者本人に AWS Console の管理者権限がある場合は、ひとりで全部の手順を実行できます。事業者を巻き込まずに先に進めたい場合は、その旨を OptSight 担当者にお伝えください。
共同利用 (ネットワーク分離) の場合のみ
1 つの AWS アカウントを複数の団体で使っている場合は、先にタグを用意します。
OptSight は自団体のリソースに付いているタグを目印に、自団体分だけを取得します。団体ごとに別の AWS アカウントを使っている場合、この作業は要りません。
1. タグのキーと値を事業者に確認する
- ガバメントクラウドの場合、キーは通常 CostTag です。 共同利用方式で団体ごとの費用を按分するために、事業者が各団体のリソースに付けているタグです。 その値を事業者にご確認ください。
- 事業者が CostTag 以外のキーで団体を分けている場合は、そのキーがデジタル庁の有効化済みのキー (Owner・CostGroup1〜CostGroup3 など) であれば、そのままお使いいただけます。
2. OptSight に登録する (自治体)
- アカウント追加の画面で、利用方式「共同利用」・分離方式「ネットワーク分離」を選び、確認したキーと値を入力します。
- 接続を確認したあと、OptSight 運営がタグを確認して承認するまで取り込みは始まりません。 あとからタグを変えた場合も承認をやり直し、それまでに取り込んだデータは削除してから取り込み直します。
ガバメントクラウドで使えるコスト配分タグの一覧は、デジタル庁の GCAS ガイド「クラウド利用料の予実管理と最適化 (AWS 編)」 に掲載されています。
自治体担当者の作業 (前半)
STEP 1. OptSight 画面でアカウントを登録
ここで「事業者に渡す情報」が発行されます。所要時間 約 3 分。
- 1
OptSight 管理画面
「アカウント追加」を押す
左メニューの「連携アカウント」→「アカウント追加」ボタンを押します。
- 2
OptSight 管理画面
アカウント名と AWS アカウント ID (12 桁) を入力
「○○市 共通基盤」など分かる名前を付けてください。AWS アカウント ID は事業者に確認すれば教えてもらえます。 1 つの AWS アカウントを複数の団体で共有している (ネットワーク分離) 場合は、利用方式で「共同利用」を選び、自団体のリソースに付いているタグ (キーと値) を入力します。
- 3
OptSight 管理画面
次へ進むと、事業者に渡す情報が表示される
Quick Link (URL) と、事業者へそのまま送れるメール文面が表示されます。文面をコピーして事業者に送ってください。 Quick Link を開けない場合に限り、テンプレート (YAML ファイル) をダウンロードして渡す方法もあります (下の「代替手順」を参照)。
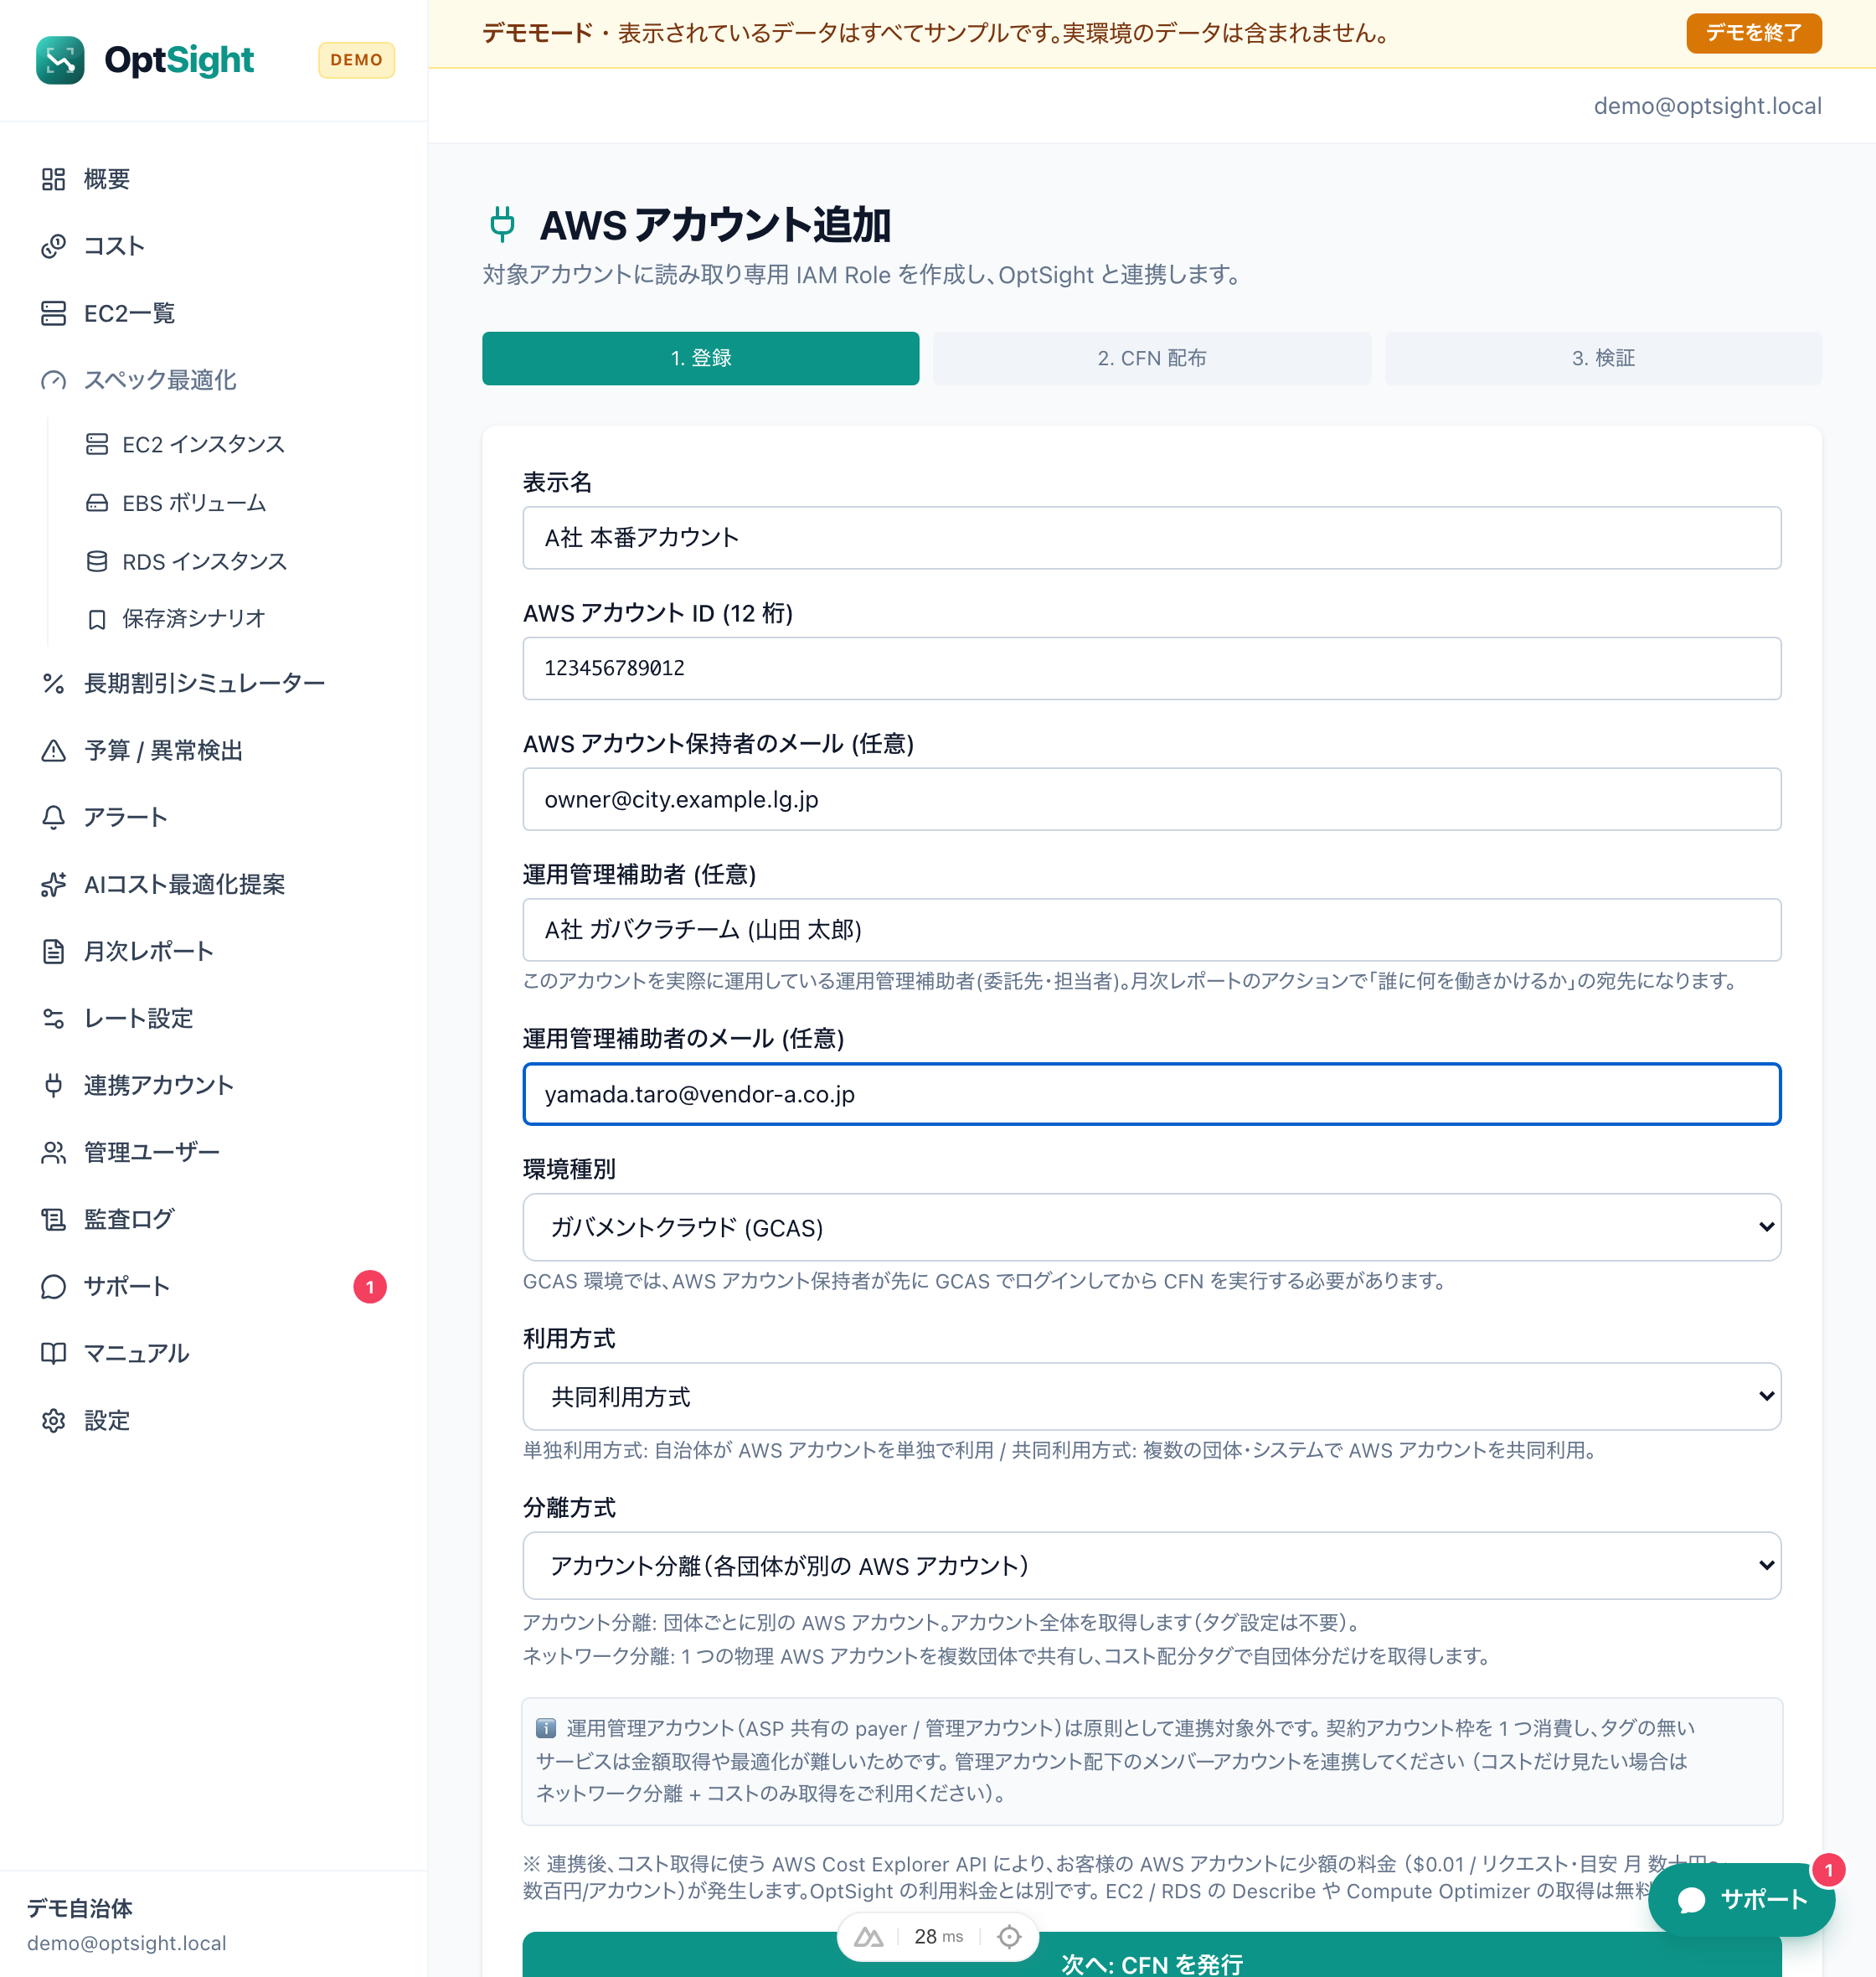
↑ STEP 1 の画面イメージ
☝ ここがポイント
AWS アカウント ID (12 桁の数字) が分からない場合は、無理に探さず事業者にお問い合わせください。
事業者の作業
STEP 2. 受け取った URL を AWS で開いて、ボタンを 1 つ押すだけ
新しいリソースは作らず、読み取り専用の権限を 1 つだけ作成します。所要時間 約 10 分。
- 1
GCAS ポータル
対象の AWS アカウントに GCAS でログインする
いつもの GCAS (デジタル庁のクラウドサービスポータル) から、対象の AWS アカウントを選んで「AWS マネジメントコンソールへ」進みます。
- 2
AWS マネジメントコンソール
自治体担当者から届いた Quick Link を、同じブラウザの別タブで開く
GCAS でログイン済の状態のまま、もう一つタブを開いて URL を貼り付けます。「CloudFormation のスタックのクイック作成」という画面が、必要事項を入力済の状態で開きます。
- 3
AWS マネジメントコンソール
画面下部のチェックボックスにチェック → 「スタックの作成」を押す
「AWS CloudFormation によって IAM リソースが作成される場合があることを承認します」という日本語の確認文があります。チェックして作成ボタンを押すと、30 秒ほどで完了します。スタック名 (例: OptSightReadOnly-3f2a9c。連携ごとに異なります)・パラメータの値・画面右上のリージョンは、Quick Link で入力済みの状態のまま変更しないでください。スタック名や AWS アカウントが OptSight の想定と違う場合、テンプレートの確認機能により作成はエラーで止まります。別のリージョンで作成すると、OptSight から AWS 上のスタックを確認できなくなり、以後のテンプレート更新のご案内をお届けできません。
- 4
AWS マネジメントコンソール
完了画面の「出力」タブに表示される RoleArn をコピー
「RoleArn」というキーで、arn:aws:iam::123456789012:role/... というような長い文字列が表示されます。これをコピーして、自治体担当者に渡してください (メールで OK)。
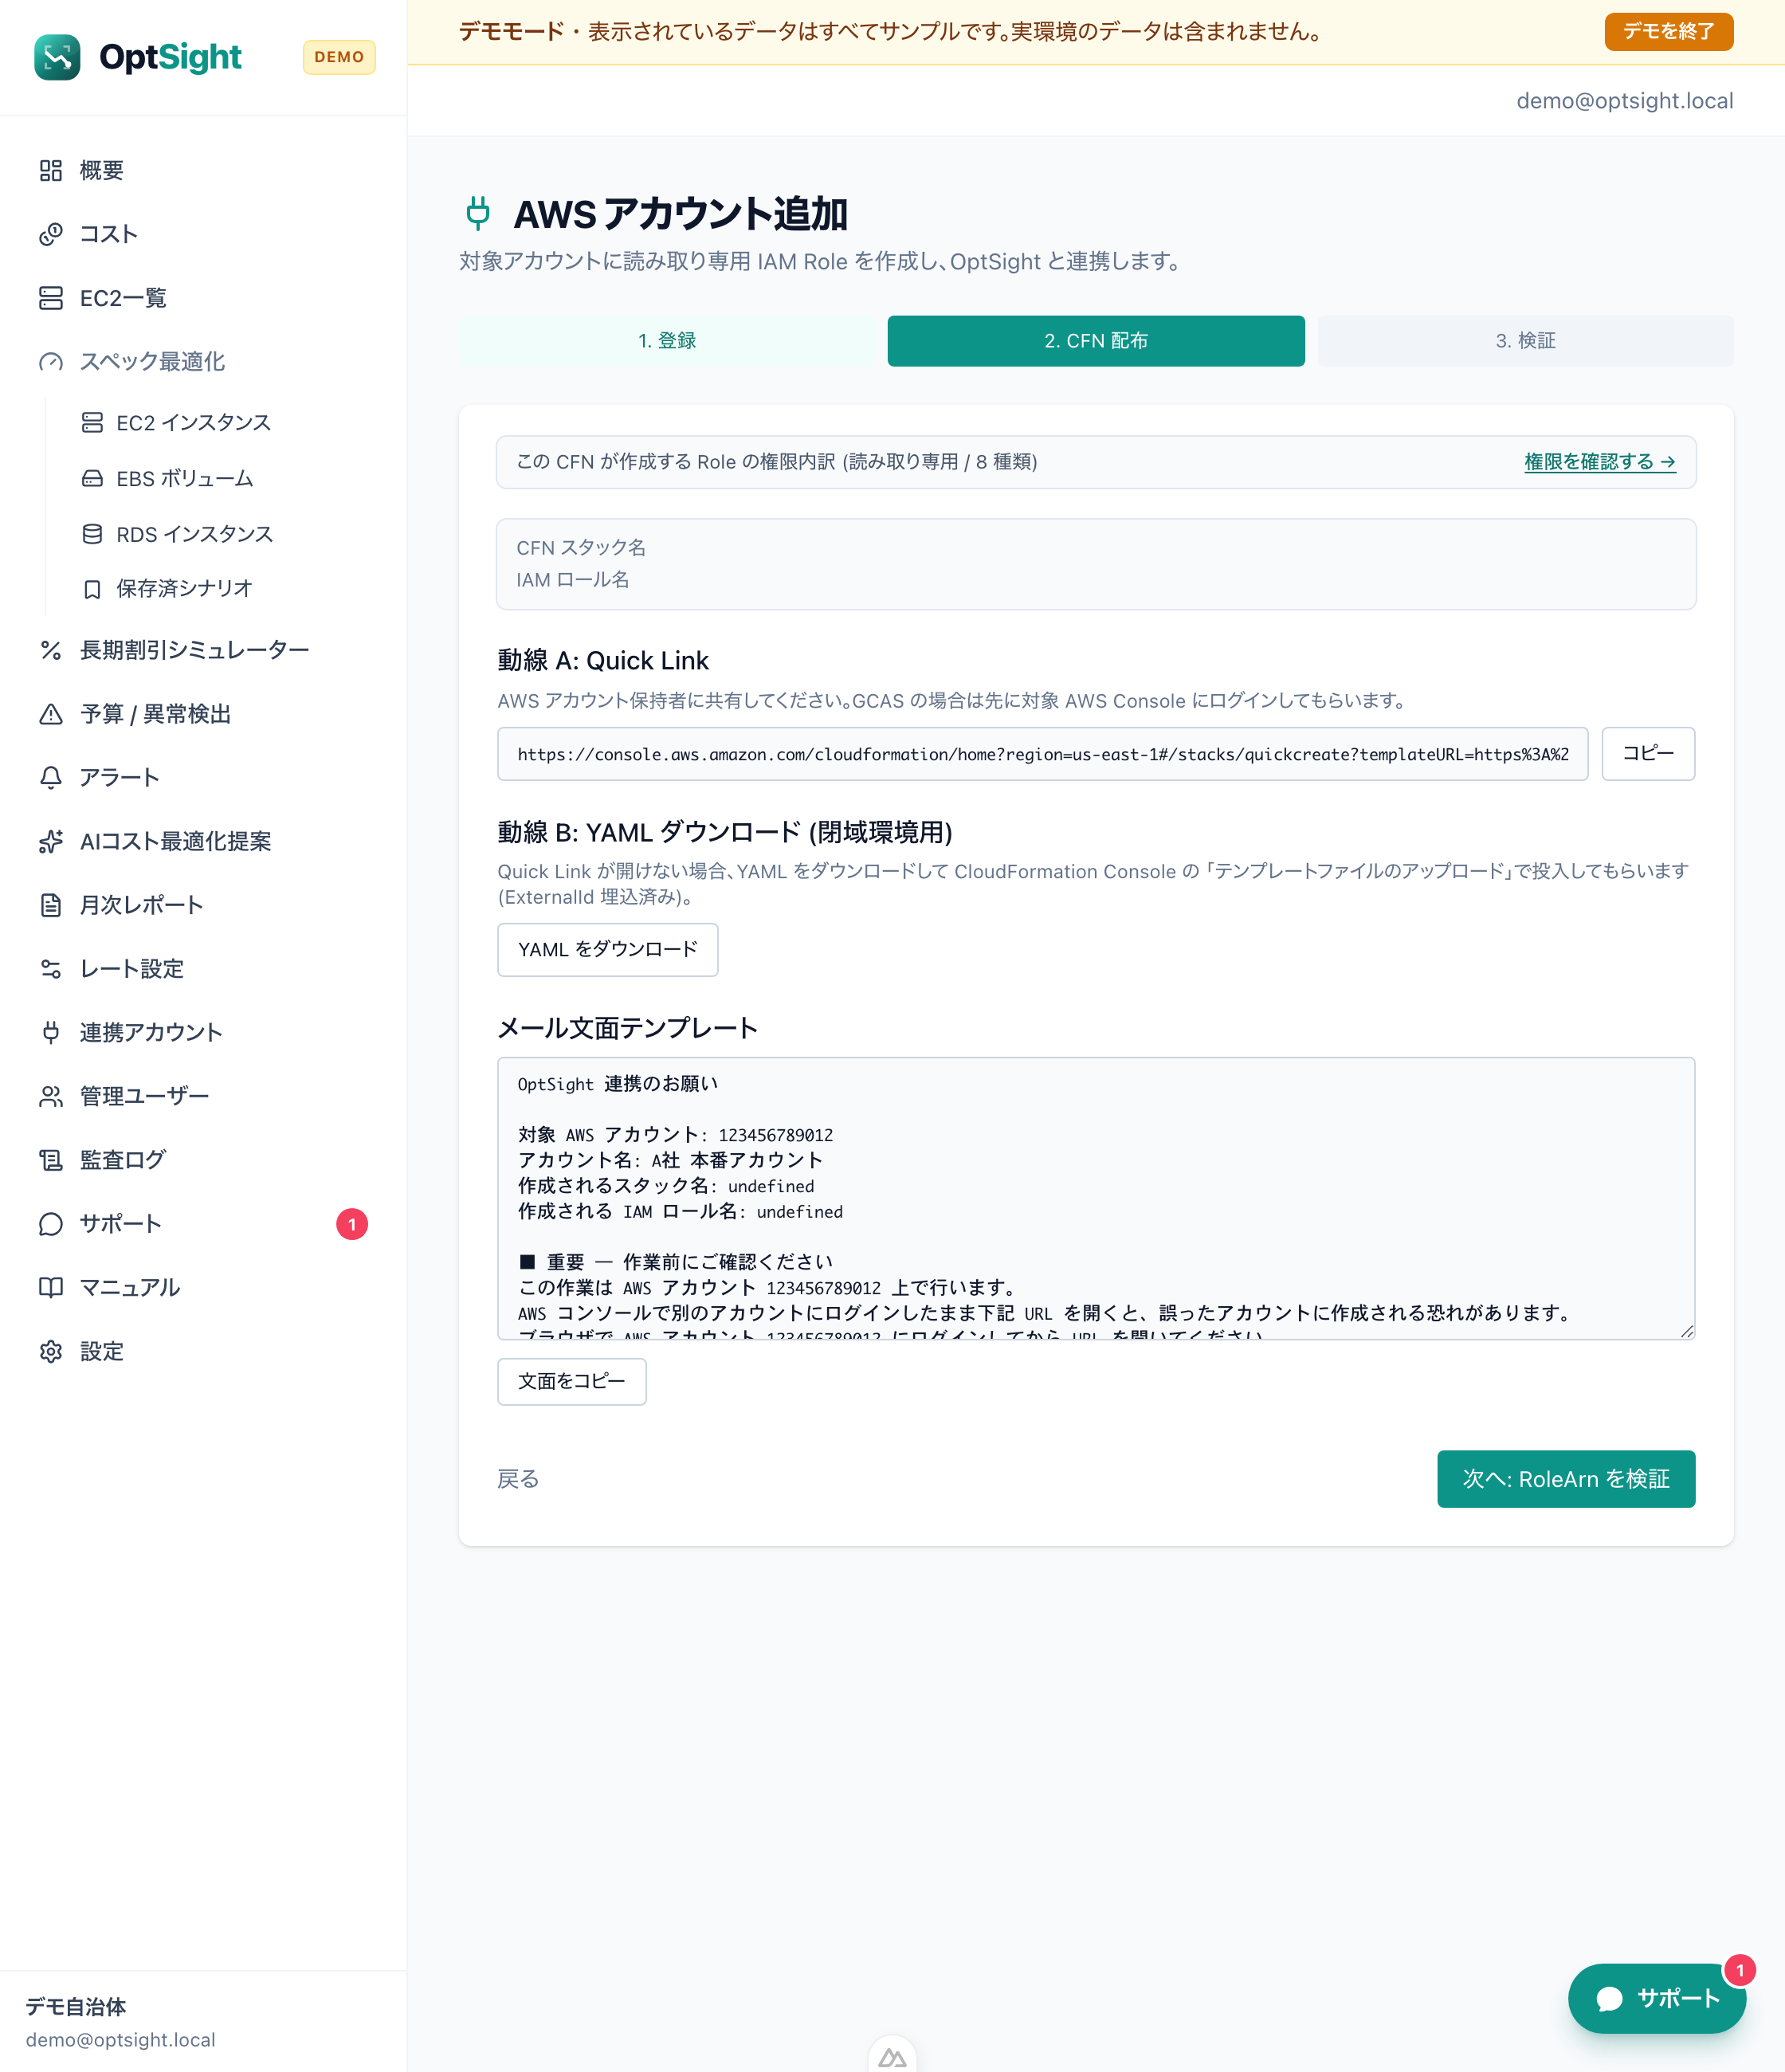
↑ 自治体担当者の画面で発行される URL / YAML の例
☝ ここがポイント
先に GCAS で対象 AWS にログインしてから、同じブラウザの別タブで URL を開くのがコツです。順番を逆にすると、別のアカウントで開いてしまい、やり直しになります。
Quick Link を開けない場合の代替手順 (YAML ファイル)
Quick Link を開けない環境に限り、自治体担当者の画面で「YAML をダウンロード」を押すと、この連携に必要な値を入れたテンプレートのファイルを取得できます。Quick Link と違い、スタック名やリージョンをご自身で入力していただくため、入力の誤りが起きやすい方法です。できるだけ Quick Link をお使いください。
- 1.OptSight 画面で「YAML をダウンロード」を押し、ファイルを作業する事業者に渡す
- 2.GCAS で対象の AWS アカウントにログインし、画面右上のリージョンを「アジアパシフィック (東京) ap-northeast-1」に合わせる
- 3.CloudFormation →「スタックの作成」→「新しいリソースを使用 (標準)」→「テンプレートファイルのアップロード」で、受け取った YAML ファイルを指定
- 4.スタック名に、OptSight 画面の「CFN スタック名」(例: OptSightReadOnly-3f2a9c) をコピーして貼り付ける
- 5.パラメータは入力済みの値のまま次へ進み、以降は通常の手順 (チェックボックスを入れて作成) と同じ
してはいけないこと
- ファイルの中身を書き換える (権限の追加・削除、信頼ポリシーの変更など)
- パラメータの値を変える (ExternalId・AWS アカウント ID・スタック名・ロール名など)
- スタック名を、OptSight 画面に表示された名前と違う名前にする
- 東京リージョン (ap-northeast-1) 以外で作成する
- 1 つのファイルを別の AWS アカウントや別の団体の連携に使い回す
ファイルには、この連携専用の識別子 (ExternalId) が入っています。渡す相手は作業する事業者に限り、作業が終わったらファイルを削除してください。スタック名や AWS アカウントが違う場合は、テンプレートの確認機能により作成はエラーで止まります。その場合は OptSight 画面に表示された値で作り直してください。
自治体担当者の作業 (後半)
STEP 3. 事業者から届いた RoleArn を貼って、検証ボタンを押す
ここまで来たらあと一息。所要時間 約 2 分。
- 1
OptSight 管理画面
事業者から届いた RoleArn をフォームに貼り付ける
STEP 1 で開いた「アカウント追加」のウィザード Step 3 に、貼り付ける欄があります。
- 2
OptSight 管理画面
「検証して連携を完了」ボタンを押す
裏側で OptSight が AWS に接続テストをします。10 秒ほどで「接続成功」と出れば完了です。 ネットワーク分離の場合はボタンが「検証して承認を申請」になり、接続確認のあと OptSight 運営がタグを確認して承認してから取り込みを始めます (他の団体のタグで取り込むのを防ぐため)。
- 3
OptSight 管理画面
為替レートと長期割引率を設定する
サイドバーの「設定」→「レート設定」タブから、対象年度の為替レート (変動 / 固定) と長期割引率 (CMIRTD・SP・RI 等) を入力してください。コストや SP/RI シミュレータの数字は、ここで入力した値をベースに計算されます。
- 4
OptSight 管理画面
ダッシュボードでデータを確認
EC2 の状態・コスト・最適化推奨は順次自動で取り込まれ、ダッシュボードに反映されます。
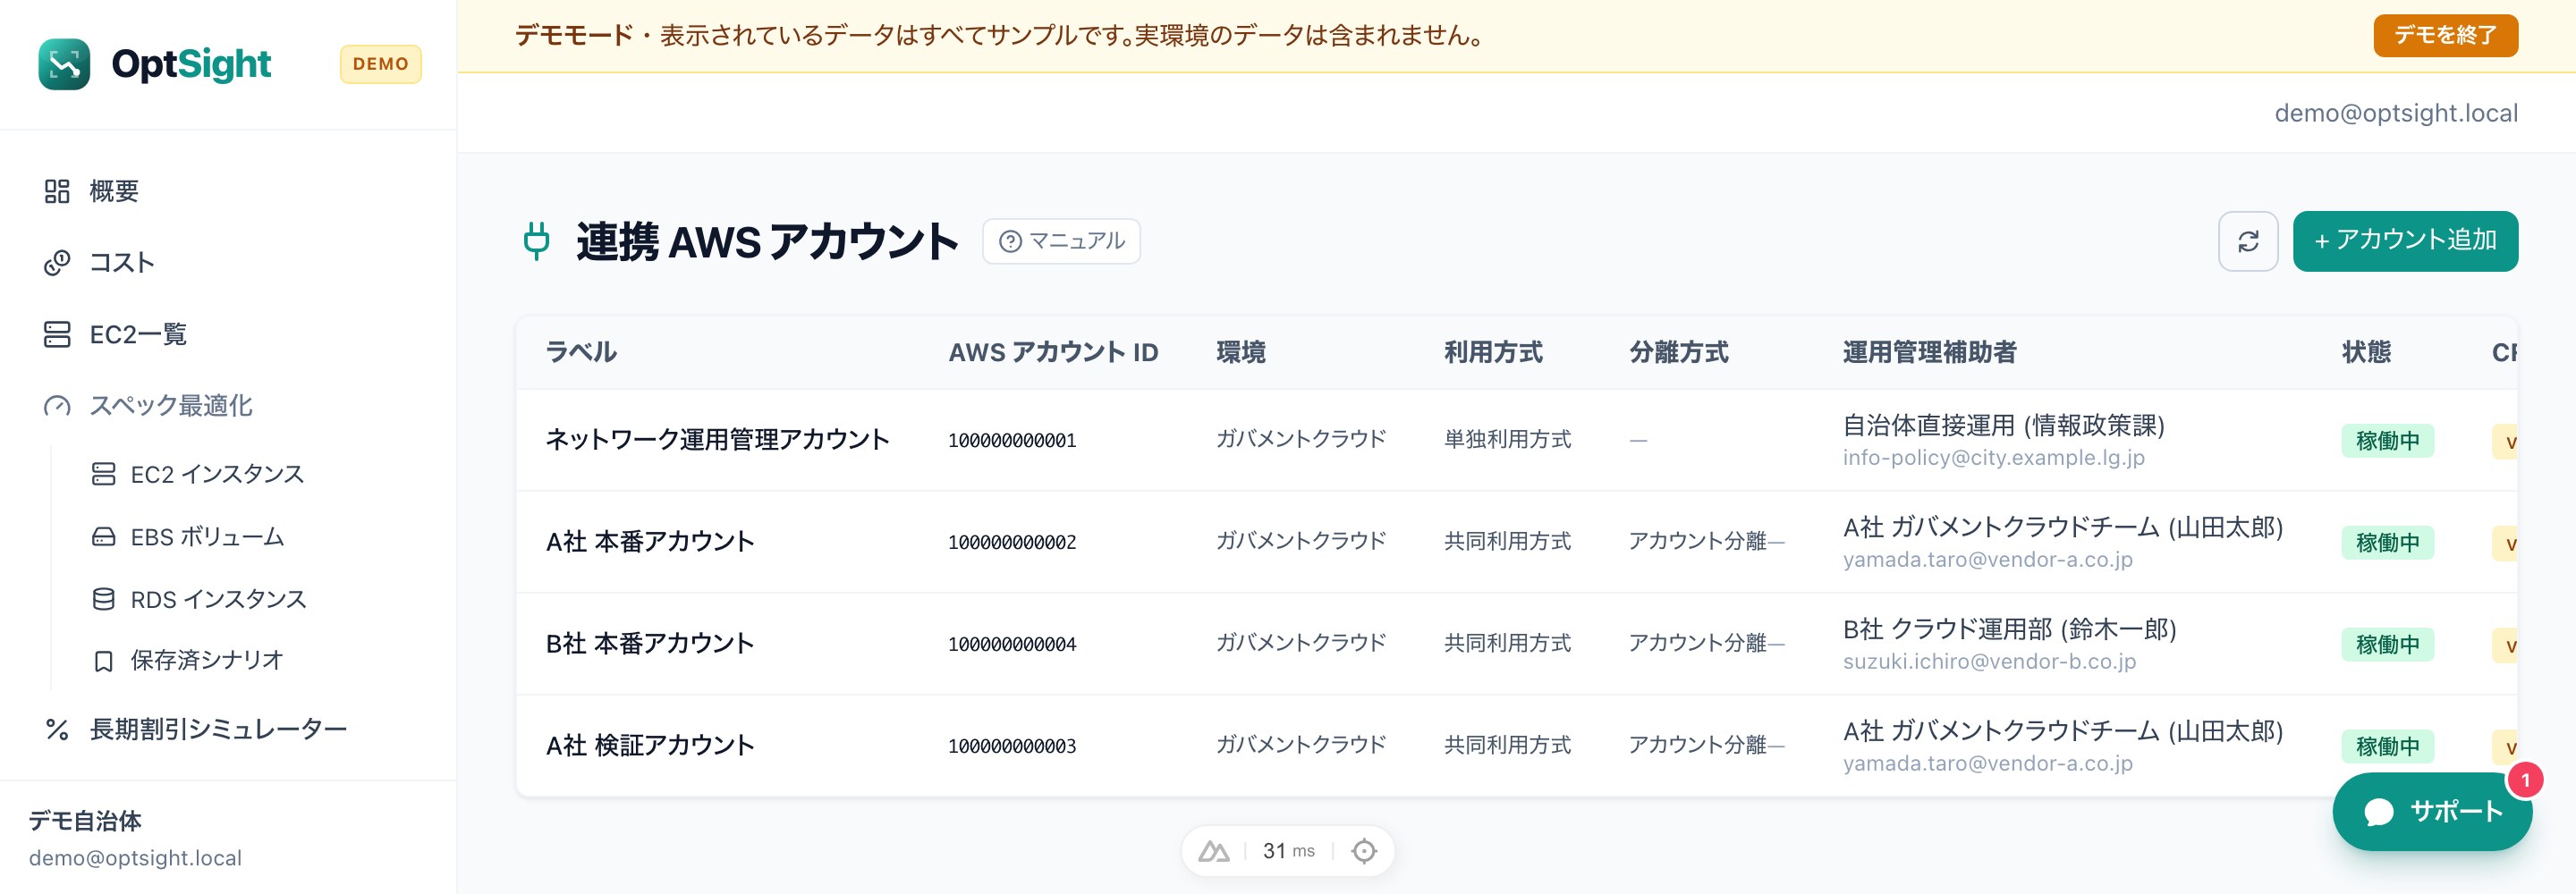
↑ 連携完了後の一覧画面のイメージ
🎉 ここまで来たら完了です
連携が完了するとコスト・EC2・最適化推奨が順次ダッシュボードに反映されます。
ここから先で行うテナント設定 (為替レート・割引率・タイムゾーン)、メンバー招待、AWS アカウントの追加 / 削除はすべて 監査ログに変更前後の差分付きで自動記録されます。事業者と自治体の双方から「いつ誰が何を変えたか」を後から証跡として確認できます。
役割分担
誰が何をやるかを、ひと目で。
自治体・事業者・OptSight の関わり方をシンプルな記号で整理しました。
| 作業内容 | 自治体 | 事業者 | OptSight |
|---|---|---|---|
| AWS アカウントの登録 | ◎ | - | ○ |
| CloudFormation の実行 (権限作成) | △ | ◎ | - |
| RoleArn の検証 (連携完了確認) | ◎ | - | ○ |
| 為替・割引率などの初期設定 | ◎ | - | ○ |
| 日常のダッシュボード閲覧・操作 | ◎ | ○ | - |
| 月次レポート (PowerPoint) の確認 | ◎ | ◎ | - |
- ◎
- 主担当 (実際に手を動かす)
- ○
- 関与する (確認・相談先)
- △
- 関与なしでも可 (任意)
- -
- 関与しない
困ったら、まずはお問い合わせフォームから
画面共有しながら一緒に進める「初期セットアップ支援」(オプション・有償) もご用意しています。事業者を巻き込まずに先に進めたい場合や、GCAS の制約で詰まる場合は、初期セットアップ支援にて対応します。
ご契約後にダッシュボードにログインいただくと、トラブル時の FAQ と、運営に直接相談できる サポートチャット をご利用いただけます。